

OM'nin yıllardır hacker saldırılarına karşı yeterince korunmadığı ortaya çıktı
Hollanda Başsavcılığı'nın 2025'teki hack öncesinde bilgisayar sistemlerinin güvenliğinin yıllardır yetersiz olduğu ve şüpheli aktivitelerin izlenmediği ortaya çıktı.
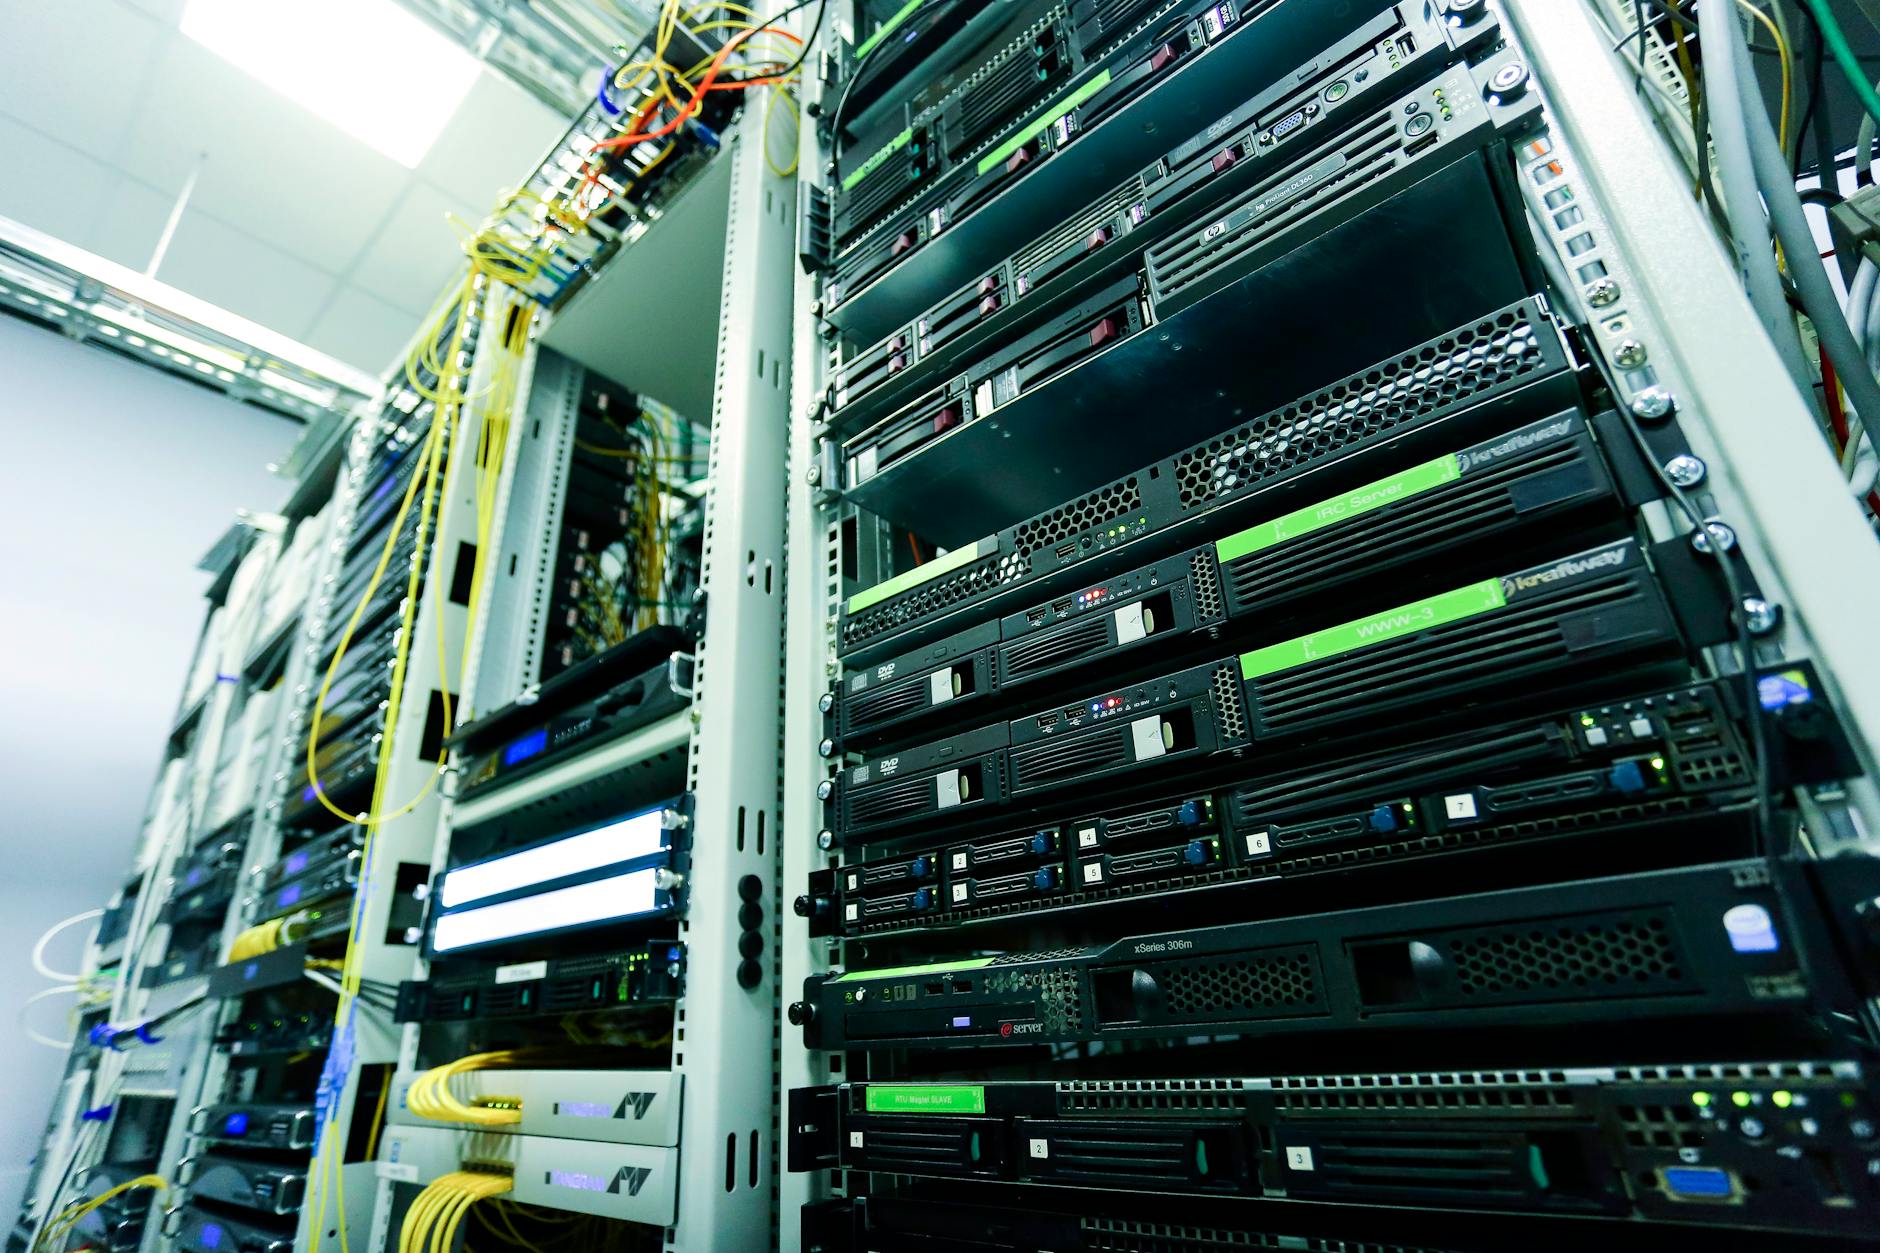
Hollanda Başsavcılığı (Openbaar Ministerie, OM) 2025 yılında hacklenmeden önce bilgisayar sistemlerinin güvenliği yıllardır yeterli düzeyde değildi. Bu sonuç, Güvenlik ve Adalet Bakanlığı'nın talebiyle yapılan bir araştırmada ortaya çıktı. Araştırmacılar, OM'nin kendi bilişim ağında şüpheli faaliyetleri izleyecek bir sisteminin bulunmadığını tespit etti.
OM geçen yıl temmuz ayında Citrix yazılımındaki bir açık üzerinden hacklendi. Çalışanlar bu yazılımı evden iş ağına bağlanmak için kullanıyordu. Hack uyarılarının ardından OM kendi sistemlerini kapatınca kurum haftalarca çevrimdışı kaldı. Bu nedenle 9 bin dava sürecinde gecikme yaşandı.
Saldırganlar aylarca sistemde kaldı
Hack, henüz çözümü bulunmayan sözde sıfır gün (zero day) açığı üzerinden gerçekleşti. Bu nedenle hackerlar neredeyse serbest hareket edebildi. Açığı mayıs ya da haziran ayında kullanmaya başladılar. Araştırmacılar raporlarında, "Bu, saldırganların bir aydan kısa ya da daha uzun süre erişime sahip olduğu anlamına geliyor" ifadelerini kullandı. Bu dönemde hackerlar OM sistemine bir "arka kapı" yerleştirdi. Bunun amacının muhtemelen daha sonra geri dönmek olduğu değerlendiriliyor. Araştırmacılara göre hacker, "20 Haziran 2025'te bir kullanıcı hesabıyla başarılı şekilde giriş yapabildi". Sonrasında ne olduğu ve örneğin veri indirilip indirilmediği belirsizliğini koruyor. Bunun nedeni OM'nin sistemde izleme yapmaması. Ancak sözde Yüksek Güvenlikli Ortam'daki dosyalarda bu izleme vardı.
Araştırmacılar hackten kimin sorumlu olduğu konusunda bir açıklama yapmıyor. OM'nin talebiyle Deloitte tarafından hazırlanan başka bir raporda bu konuda bilgi yer alıyor. 7 Ağustos 2025'te teslim edilen bu rapor henüz kamuoyuna açıklanmadı. Nieuwsuur'a konuşan kaynaklar, Deloitte'in hackte bir Çin devlet aktörünün izlerini gördüğünü söylüyor. Hackerların gerçekten Çin hükümetinin talimatıyla çalışıp çalışmadığı kesin değil. Hackerlar başka biri gibi de görünebilir.
Geçen yıl Çinli hacker grubu Volt Typhoon, diğer güvenlik araştırmacıları tarafından Citrix'teki aynı açık üzerinden yapılan hacklerle ilişkilendirilmişti. Bu saldırılarda Batılı hükümetler ve hukuk kuruluşları hedef alınmıştı. Hollanda'da da daha fazla kuruluşun hedef alındığı ortaya çıkmıştı.
İzleme sistemi raporu sansürlendi
OM'nin artık yeterince korunup korunmadığı ve izleme sisteminin yerinde olup olmadığı belirsiz. Araştırma raporundaki bu konuya ilişkin bir bölüm okunamaz hale getirildi. Yine de "ilerleme kaydedildiği" okunabiliyor.
OM'deki bilişim sistemleriyle ilgili endişeler uzun süredir dile getiriliyor. Raporda, hacke kadar güvenliğin çok önemli görülmediği ortaya çıkıyor. Araştırmacılar, "Temmuz 2025'teki olaydan önceki dönemde dijital altyapıya ilişkin risklerin yapısal analizi ve ele alınması eksikti" diye yazıyor.
Araştırmacılara göre özellikle evden çalışma yazılımı Citrix, kuruluşların güvenliğinde "en yüksek önceliğe" sahip olmalı. Bu tür yazılımlar "yıllardır en çok saldırılan sistemler arasında ve devlet aktörleri ile siber suçluların hedefi". Raporda, "Tehdit analizinden Citrix NetScaler'ın şüpheli olaylar açısından sürekli ve dikkatle izlenmesi gerektiği sonucu çıkmalıydı" deniyor.
Adalet Bakanı David van Weel, Temsilciler Meclisi'ne (Tweede Kamer) yazdığı mektupta OM'deki bilişim sistemlerinin iyileştirilmesini izleteceğini belirtti. Bir komisyon yılda birkaç kez rapor sunacak. Daha önce OM'nin bilgisayar sistemlerinin güvenliği için 50 milyon euro ek kaynak alacağı kararlaştırılmıştı.
OM yönetimi, "izleme sisteminin daha önce hazır olması gerektiğini" kabul ediyor. Açıklamada, OM'nin artık "sağlam bir izleme sistemine" sahip olduğu belirtiliyor. Kurum, "şüpheli faaliyetleri veya kalıpları tespit etme, inceleme ve bunlara yanıt verme konusunda iyi ve çok daha hızlı durumda". Açıklamada ayrıca şu ifadeler yer alıyor: "Rapor, olayın tam olarak nasıl geliştiği konusunda netlik sunmuyor. Ancak saldırının arkasında bir devlet aktörüyle bağlantılı bir tarafın olduğuna dair işaretler var. Bilgi alındığını varsaymak için bir neden yok. OM'nin yüksek güvenlikli ortamı da zarar görmedi." Yönetim bundan sonra bilişim sistemlerinin iyileştirilmesi ve yenilenmesi konusunda "daha yoğun yönlendirme" yapacak.
Bu haber NOS Binnenland kaynağındaki bilgiler derlenerek Hollanda Haber tarafından Türkçe hazırlanmıştır.
İlgili Haberler
Hollanda'da hangi neo-Nazi ifadeleri suç sayılıyor?
Zembla belgeselinde görüntülenen Hitlerse-lam, gamalı haç dövmesi ve neo-Nazi söylemlerin hangilerinin Hollanda'da suç teşkil ettiği tartışılıyor.

Vera Dijkmans ABD'deki 11 günlük gözaltının ardından Hollanda'da
Hollandalı influencer Vera Dijkmans, ABD'de vize koşullarını ihlal ettiği gerekçesiyle 11 gün tutulduktan sonra Schiphol'e döndü.

Curaçao'da genç yaşta suç uyarısı: 13 yaşında cinayet zanlıları
Curaçao Adalet Bakanı Shalten Hato, ciddi suçlara karışan zanlıların yaşının 13'e kadar indiğini belirterek cezanın tek başına yeterli olmadığını söyledi.

Overijssel'deki kümes hayvanı çiftliğinde kuş gribi: 8.600 tavuk itlaf edildi
Collendoorn'daki bir tavuk çiftliğinde kuş gribi tespit edildi. Yaklaşık 8.600 hayvan itlaf ediliyor; bu ay ülke genelinde itlaf edilen hayvan sayısı 250 bini aştı.