

Onlarca Hollanda hükümet sitesi eski PHP sürümü nedeniyle risk altında
Hollanda'da bakanlık, il ve belediye sitelerinden onlarcasının güncellenmemiş PHP yazılımı kullandığı, bunların siber saldırılara açık kaldığı belirtildi.

Hollanda'da bakanlıklara, illere ve belediyelere ait onlarca hükümet internet sitesi, eski PHP yazılım sürümleriyle çalışmaya devam ettiği için siber risk altında. Bu sonuç, PHP kaynaklı güvenlik açıklarını tespit edebilen Assetnote aracının desteğiyle BNR tarafından yapılan bir simülasyondan çıktı.
İncelenen 900'den fazla belediye sitesinin 50'den fazlasında açık bulundu. BNR, bu durumun belediye sitelerini incelenen hükümet siteleri arasında en kırılgan gruplardan biri haline getirdiğini aktardı.
Söz konusu sayfalar, kurumların ana giriş sayfaları değil; iltica, turizm bilgileri veya sürdürülebilirlik sübvansiyonları gibi konulara ayrılan ikincil sayfalar. BNR, kötü niyetli kişilerin açıkları kullanmasını önlemek için hangi sayfaların etkilendiğini açıklamadı. Haber kuruluşu, etkilenen sitelerin listesini daha iyi koruma sağlanabilmesi için Ulusal Siber Güvenlik Merkezi'ne (NCSC) de iletti.
NCSC: Güncellemeler mümkün olan en kısa sürede yapılmalı
NCSC, kuruluşlara güncellemeleri "mümkün olan en kısa sürede" uygulamalarını "güçlü şekilde" tavsiye ettiğini belirtti. Merkez, "savunmasız sistemlerin kötüye kullanım riski taşıdığını" vurguladı.
NCSC'nin ayrıca açıkların daha önce kullanılıp kullanılmadığını belirlemek için kendi incelemesini yürüttüğü belirtildi. Merkez, "durumun hızla kötüleşebileceği" uyarısında bulundu.
BNR, savunmasız sitelerin listesini Hollanda Belediyeler Birliği'ne (VNG) de iletti. VNG, yaptığı açıklamada belediyelerin siteleri için hangi önlemlerin gerektiğine tek tek karar vermesi gerektiğini bildirdi.
VNG, haber kuruluşuna yaptığı açıklamada, "Belediyeler, gerekli güvenlik güncellemelerini uygulamak için NCSC'den gelen bilgi ve önerilere sahip. Aciliyetin farkındalar ve riskleri mümkün olan en kısa sürede ortadan kaldırmak için çalışıyorlar. VNG'nin Bilgi Güvenliği Servisi bu çabada belediyelere destek veriyor" dedi.
PHP'de iki büyük açık bulunmuştu
Çarşamba günü PHP'de iki büyük güvenlik açığının tespit edilmesinin ardından hükümetlere, şirketlere ve diğer kuruluşlara ait bir dizi internet sitesi önlem amacıyla çevrimdışına alınmıştı. Aynı gün sorunu gidermeye yönelik bir yama yayımlandı. Ancak bu yama, eski sürümleri kullanmaya devam eden siteleri otomatik olarak güncellemiyor. BNR'ye göre bu siteler savunmasız kalmayı sürdürüyor.
Bu haber NL Times kaynağındaki bilgiler derlenerek Hollanda Haber tarafından Türkçe hazırlanmıştır.
İlgili Haberler

Finlandiya'da Google'ın izinsiz ağaç kesimi tartışma yarattı
Google'ın Finlandiya'da veri merkezleri için izinsiz kestiği yüz binlerce ağaç, ülkede veri merkezlerine yönelik daha sıkı kurallar talebini güçlendirdi.
Ukrayna'nın Starlink bağımlılığı ve Avrupa alternatiflerinin yetersizliği
Ukrayna ordusu, ABD'li Starlink uydu ağına bağımlı. Avrupa'nın alternatifleri ise henüz yeterli değil. Uzmanlar, Avrupa'nın kendi uydu ağını kurması gerektiğini söylüyor.
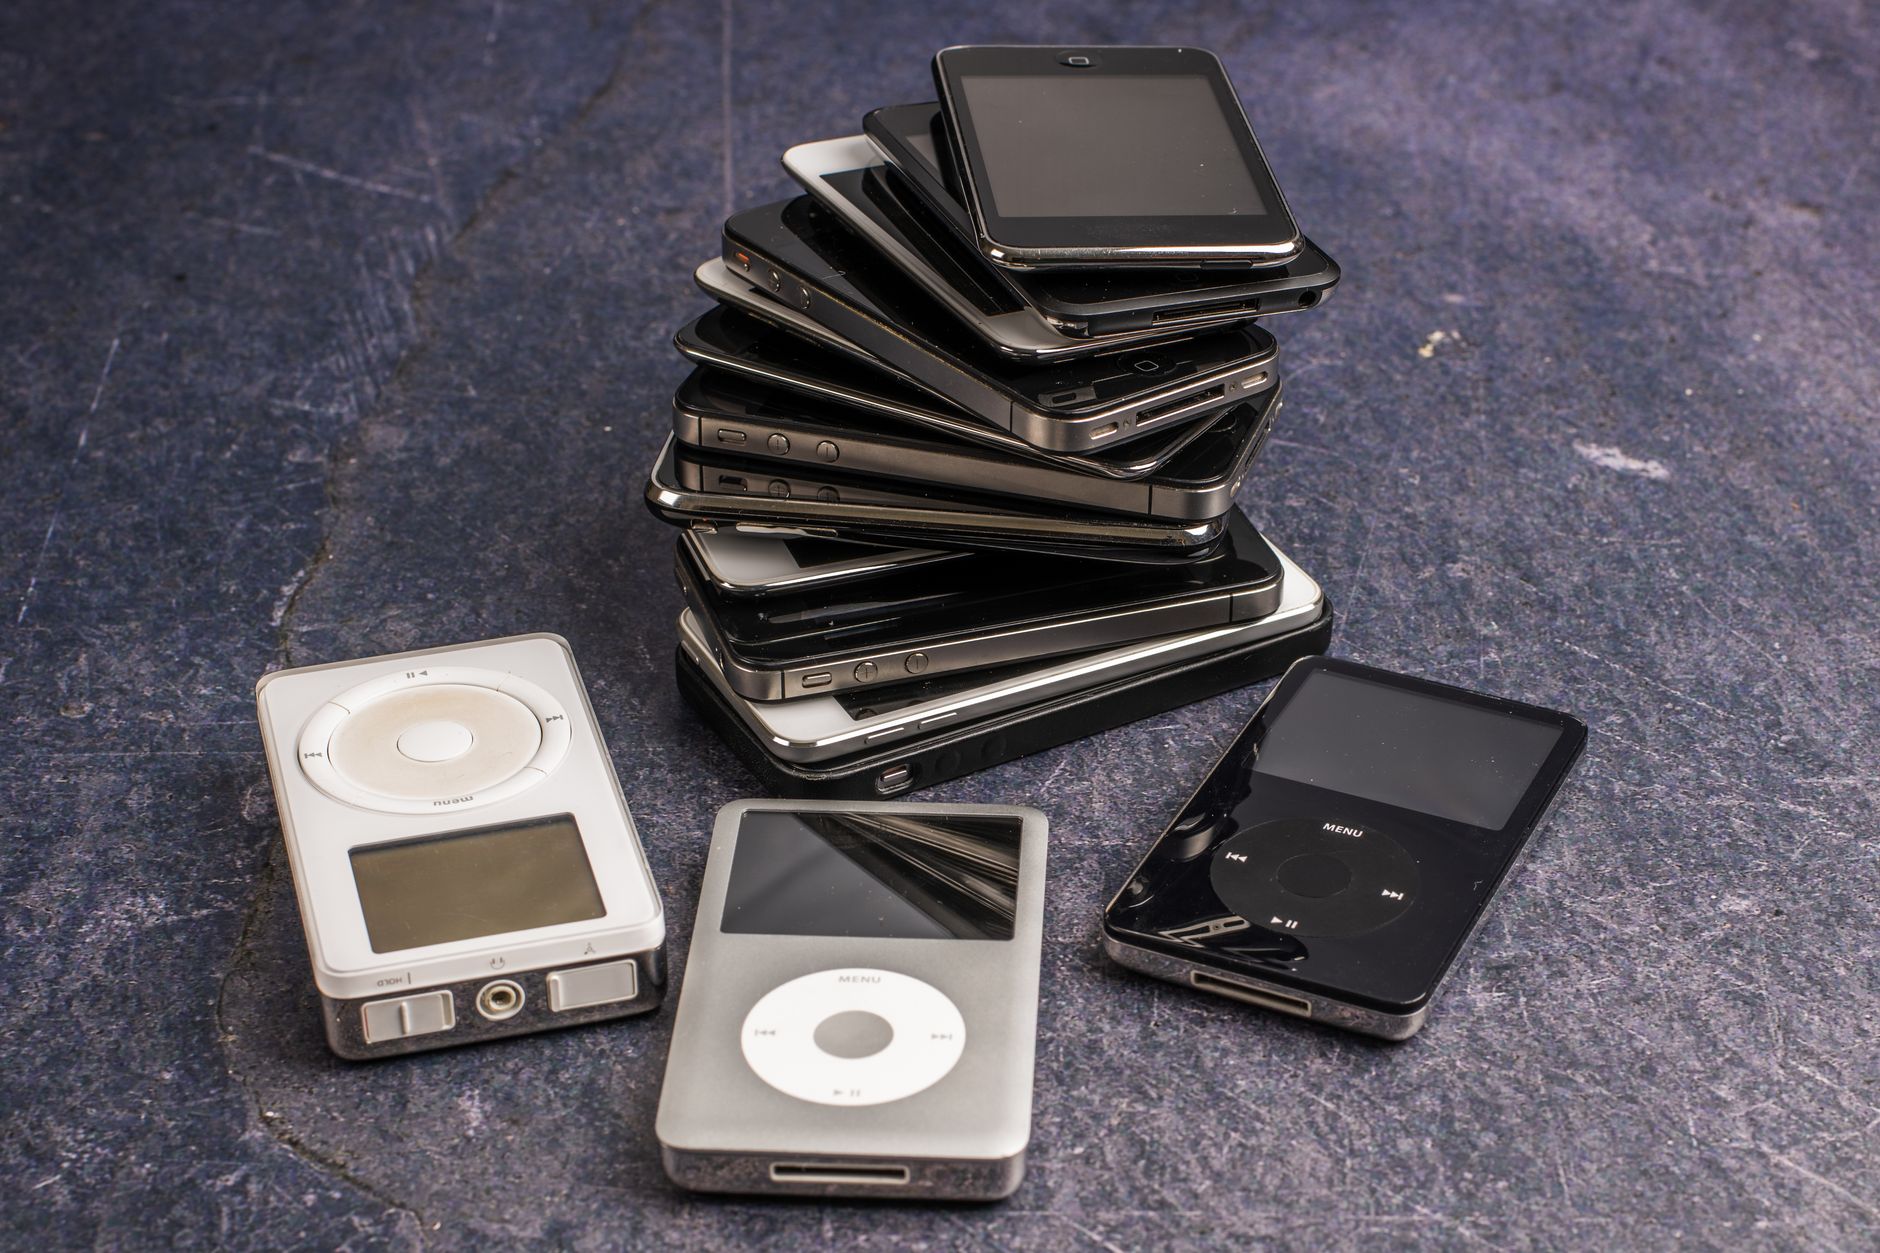
Apple iPod üretimini durdursa da popülerliği sürüyor
Apple'ın 25 yıl önce tanıttığı iPod, 2022'den beri üretilmese de sosyal medyada ve ikinci el piyasasında ilgi görmeye devam ediyor.

PHP güvenlik açığı sonrası bazı Hollanda siteleri hâlâ erişilemiyor
PHP'deki güvenlik açığı nedeniyle çarşamba günü kapanan sitelerin çoğu perşembe sabahı yeniden açıldı; RIVM ve Meld Misdaad Anoniem gibi bazı siteler ise hâlâ erişilemiyor.